Një valë e gjerë sulmesh kibernetike ndaj sistemeve të ftohjes së supermarketeve dhe bizneseve ushqimore ka përfshirë Evropën, duke shkaktuar rritje të temperaturave në frigoriferë dhe ngrirës deri në 55 gradë Celsius, shkatërrimin e sasive të mëdha të ushqimeve dhe humbje të konsiderueshme financiare. Sulmet e reja nisën gjatë natës ndërmjet 1 dhe 2 nëntorit 2026, ndërsa më 3 nëntor u konfirmuan edhe raste në Gjermani. Raportime për ndërhyrje ose probleme të ngjashme ka në Belgjikë, Suedi, Luksemburg, Irlandë, Holandë, Estoni, Finlandë, Portugali, Itali dhe Gjermani. Vetëm tri javë më parë, më 12 tetor, qindra supermarkete ishin goditur në Francë, duke e çuar në 11 numrin e vendeve evropiane ku janë raportuar incidente të këtij lloji gjatë më pak se një muaji.
Më shumë se 100 dyqane dhe biznese u identifikuan si të prekura në raportimet fillestare, por bilanci i përgjithshëm vazhdon të plotësohet. Në Belgjikë, tri biznese kanë raportuar së bashku të paktën 175.000 euro dëme në produkte ushqimore, ndërsa në Suedi drejtuesi i një supermarketi në Sjöbo ka vlerësuar se ushqimet që duhet të asgjësohen mund të kushtojnë deri në një milion korona. Në Bavari, një supermarket Edeka u detyrua të hidhte sasi të mëdha ushqimesh, ndërsa në Irlandë 13 dyqane SuperValu, të prekura nga ndërhyrja, e rikthyen funksionimin normal deri të hënën në mbrëmje.
Hetimet dhe analizat teknike kanë nxjerrë në pah dobësi në kontrolluesit elektronikë të sistemeve të ftohjes, përfshirë pajisje të prodhuesit danez Danfoss dhe sisteme të tjera industriale. Sulmuesit kanë manipuluar nga distanca parametrat e pajisjeve, duke aktivizuar modalitetin e shkrirjes ose duke ndryshuar temperaturat e programuara. Autoriteti francez i sigurisë kibernetike kishte paralajmëruar për rrezikun që më 12 tetor, por incidentet u përsëritën. Ndërkohë, autoritetet amerikane po hetojnë nëse problemet e sistemeve frigoriferike të disa bazave ushtarake në SHBA gjatë gushtit kanë ndonjë lidhje me sulmet evropiane. Asnjë grup nuk ka marrë përgjegjësinë dhe ende nuk ka prova publike që i atribuojnë sulmet një shteti apo një organizate të caktuar.
Pikat kryesore të lajmit
- Sulme kibernetike në Evropë: Sistemet e ftohjes të supermarketeve dhe bizneseve ushqimore janë goditur në të paktën 10 vende gjatë 1–3 nëntorit 2026. Franca ishte prekur nga një valë e ngjashme më 12 tetor.
- Temperaturat arrijnë deri në 55°C: Hakerët kanë manipuluar nga distanca parametrat e frigoriferëve dhe ngrirësve, duke shkaktuar ngrohjen e tyre në vend të ftohjes.
- Mbi 100 biznese të prekura: Mes tyre janë supermarkete të zinxhirëve ICA, Coop, Delhaize, Carrefour, Spar dhe SuperValu, ndërsa bilanci përfundimtar mbetet i papërcaktuar.
- Dëme të mëdha financiare: Tri biznese belge kanë raportuar së bashku të paktën 175.000 euro dëme, ndërsa një supermarket suedez vlerëson humbje të mundshme deri në një milion korona.
- Sulmi përhapet në Gjermani: Një supermarket Edeka në Bavari u detyrua të asgjësonte sasi të mëdha ushqimesh. Probleme u raportuan edhe në Nordrhein-Westfalen.
- Si u kryen ndërhyrjet: Sulmuesit manipuluan kontrolluesit elektronikë të pajisjeve, duke aktivizuar modalitetin e shkrirjes. Mënyra e saktë e depërtimit nuk është përcaktuar për të gjitha rastet.
- Paralajmërime për pajisjet e cenueshme: Autoriteti francez i sigurisë kibernetike kishte paralajmëruar që në tetor për rreziqet ndaj disa sistemeve Danfoss, Copeland dhe Dixell.
- Hetimet shtrihen edhe në SHBA: Autoritetet amerikane po shqyrtojnë nëse problemet e sistemeve frigoriferike në disa baza ushtarake gjatë gushtit kanë ndonjë lidhje me incidentet evropiane.
- Autorët mbeten të panjohur: Nuk është konfirmuar se pas sulmeve qëndron i njëjti grup dhe nuk ka prova publike që ato të jenë organizuar nga një shtet i caktuar.
- Reagon Bashkimi Evropian: Komisioni Evropian paralajmëron për rëndësinë e sigurisë kibernetike të zinxhirit ushqimor, por nuk raporton rrezik të përgjithshëm për furnizimin me ushqime.
Një incident që në pamje të parë mund të dukej si defekt teknik në frigoriferët e supermarketeve është shndërruar në një çështje të sigurisë kibernetike dhe të mbrojtjes së infrastrukturës ushqimore evropiane.
Në disa vende, sulmuesit kanë arritur të manipulojnë pajisje që zakonisht kontrollohen nga kompanitë e mirëmbajtjes përmes internetit. Në vend që të ruajnë temperaturat e nevojshme për mishin, peshkun, produktet e qumështit dhe ushqimet e ngrira, frigoriferët janë ngrohur papritur, ndërsa disa sisteme kanë kaluar në funksionin e shkrirjes së akullit.
Në raste të veçanta, temperaturat e raportuara kanë arritur 50–55 gradë Celsius, ndonëse kjo nuk do të thotë se çdo produkt brenda pajisjeve ka arritur të njëjtën temperaturë.
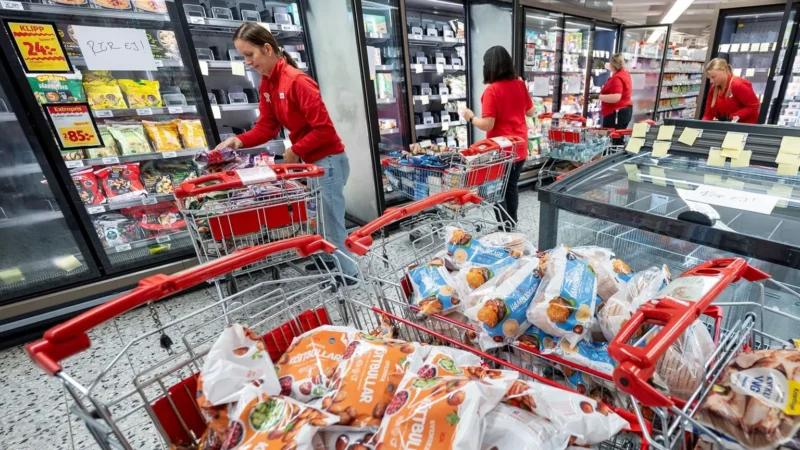
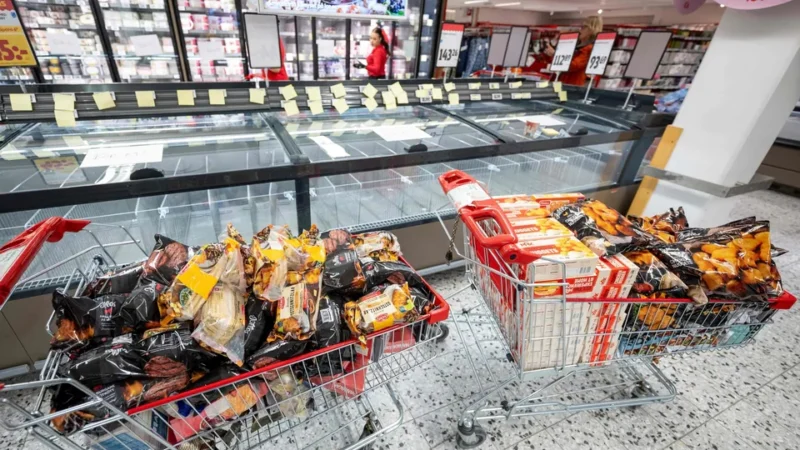
Fotografitë dhe pamjet televizive nga Suedia dhe Belgjika tregojnë punonjës që zbrazin raftet, karroca të mbushura me ushqime që duhet të asgjësohen dhe supermarkete që përpiqen të rifillojnë furnizimin normal.
Në Belgjikë, një drejtues supermarketi ka raportuar humbje prej 100.000 eurosh, një tjetër prej të paktën 60.000 eurosh dhe një pronar biznesi mishi prej rreth 15.000 eurosh. Në Gjermani, pronarët e një supermarketi e përshkruan si të dhimbshëm detyrimin për të hedhur sasi të jashtëzakonshme ushqimesh.
Autoritetet po shqyrtojnë nëse rastet e njëpasnjëshme përbëjnë një fushatë të koordinuar apo sulme të veçanta që shfrytëzojnë dobësi të njohura të pajisjeve industriale. Në disa vende ndërhyrja kibernetike është konfirmuar nga kompanitë, ndërsa në vende të tjera hetimet për shkakun përfundimtar vazhdojnë.
Si nisi vala e re e sulmeve më 2 nëntor
Shenjat e para të incidenteve u regjistruan gjatë natës ndërmjet së dielës, 1 nëntor, dhe së hënës, 2 nëntor 2026.
Sipas informacioneve të publikuara nga transmetuesi holandez NOS, furnizuesi danez Danfoss mori njoftimet e para për rritje të pazakonta të temperaturave rreth orës 02:00.
Në Belgjikë, kompania Delhaize u dërgoi drejtuesve të dyqaneve paralajmërime rreth orës 04:00, pasi sistemet e monitorimit konstatuan se frigoriferët dhe ngrirësit nuk po ruanin më temperaturat e përcaktuara.
Në disa dyqane belge temperatura u rrit në 15 gradë Celsius, ndërsa në një biznes mishi në Hove arriti deri në 18 gradë.
Në Suedi, një supermarket ICA në Stokholm raportoi se ndërhyrja kishte filluar rreth orës 02:00, por punonjësit e kishin zbuluar vetëm rreth orës 05:30.
Brenda mëngjesit të së hënës u regjistruan njoftime nga një numër në rritje dyqanesh në Belgjikë, Suedi, Luksemburg dhe Irlandë. Më pas u publikuan raportime nga Holanda, Estonia, Finlanda, Portugalia dhe Italia.
Gjatë së hënës dhe mëngjesit të së martës u konfirmuan edhe incidentet në Gjermani, duke e zgjeruar shtrirjen e valës së re.
Gjermani: Sulm ndaj supermarketit Edeka në Bavari, frigoriferët arrijnë 50°C
Në Reisbach, në distriktin Dingolfing-Landau të Bavarisë së Poshtme, një supermarket i rrjetit Edeka raportoi se sistemet e tij të ftohjes ishin manipuluar nga distanca.
Sipas transmetuesit publik gjerman Bayerischer Rundfunk, bëhet fjalë për dyqanin Edeka Ernst, ku pajisjet frigoriferike u vendosën në temperatura deri në 50 gradë Celsius.
Si pasojë, sasi të mëdha produktesh ushqimore u bënë të papërshtatshme për shitje.
Pronarët publikuan në Facebook një reagim ku dënonin dëmet dhe shpërdorimin e ushqimeve.
“Pasoja e trishtueshme: Sasi të jashtëzakonshme ushqimesh duhej të përfundonin në mbeturina”, thuhej në njoftim.
Megjithatë, një pjesë e produkteve që ende mund të përdoreshin u mor nga organizata Foodsharing, e cila merret me shpëtimin dhe shpërndarjen e ushqimeve.
“Foodsharing mori brenda një kohe të shkurtër gjithçka që ende mund të shpëtohej disi”, njoftoi supermarketi.
Pjesa më e madhe e produkteve të ftohta dhe të ngrira duhej të asgjësohej. Sipas drejtuesve, raftet pritej të rifurnizoheshin me produkte të freskëta gjatë së martës, 3 nëntor.
Nuk është publikuar një bilanc financiar përfundimtar i dëmeve.
Policia e Bavarisë së Poshtme konfirmoi nisjen e hetimeve dhe njoftoi se do të shkëmbejë informacione me autoritetet e vendeve të tjera të prekura nga sulmet.
Nordrhein-Westfalen: Probleme në Wuppertal, Wetter dhe Raesfeld
Incidentet gjermane nuk u kufizuan vetëm në Bavari.
Sipas transmetuesit publik Westdeutscher Rundfunk (WDR) dhe portalit gjerman Tagesschau, probleme me sistemet e ftohjes u raportuan edhe në disa dyqane të landit Nordrhein-Westfalen.
Një supermarket CAP në Wuppertal njoftoi në Facebook se një ndërhyrje e jashtme gjatë fundjavës kishte shkaktuar ngrohjen e pajisjeve të ftohjes dhe ngrirjes.
Dyqani njoftoi se duhej të asgjësonte ushqimet që kërkonin ruajtje në frigorifer.
Një tjetër dyqan CAP në Volmarstein, pjesë e qytetit Wetter (Ruhr), raportoi ndërprerje të sistemeve të ftohjes gjatë fundjavës.
Një rast i ngjashëm u raportua në një supermarket në Raesfeld, në rajonin Münsterland.
WDR theksoi se nuk dihej ende sa dyqane ishin prekur gjithsej në Nordrhein-Westfalen dhe sa ishin dëmet financiare.
Rastet gjermane u raportuan në kontekstin e sulmeve më të gjera evropiane, por për secilin incident mbetet e nevojshme të përcaktohet mekanizmi i saktë dhe lidhja eventuale me rastet në vendet e tjera.
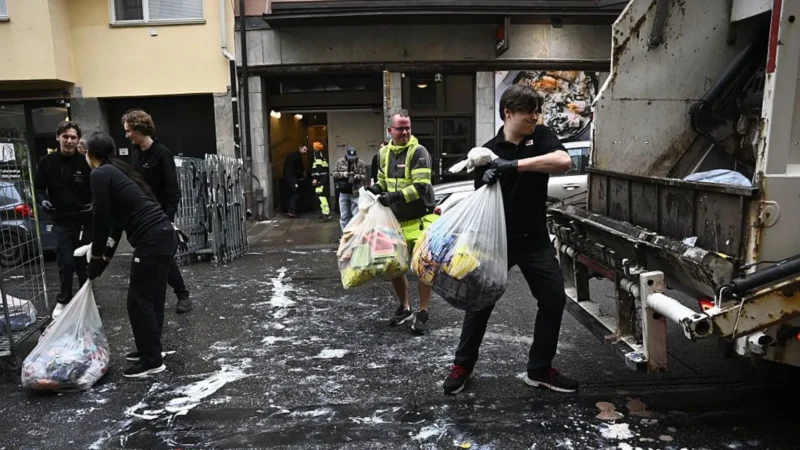
Suedi: Supermarketi në Sjöbo rrezikon humbje deri në një milion korona
Në Suedi, një nga rastet më të rënda u regjistrua në supermarketin ICA Kvantum në Sjöbo, në rajonin Skåne.
Drejtori i supermarketit, Rickard Nilsson, deklaroi për transmetuesin publik SVT se vlera e produkteve që duhet të asgjësohen mund të arrijë deri në një milion korona suedeze.
Ai e cilësoi ndërhyrjen si “një formë terrorizmi”, duke iu referuar shkatërrimit të qëllimshëm të sasive të mëdha të ushqimeve.
Ky ishte karakterizimi i drejtuesit të supermarketit dhe nuk përbën klasifikim juridik të incidentit nga autoritetet suedeze.
Dyqani njoftoi në rrjetet sociale se frigoriferët dhe ngrirësit ishin manipuluar gjatë natës dhe temperaturat ishin vendosur në 50 gradë Celsius.
Punonjësit nisën menjëherë zbrazjen e pajisjeve dhe largimin e produkteve.
Pamjet e publikuara nga SVT treguan karroca të mbushura me ushqime të shkrira dhe punonjës që përpiqeshin të pastronin frigoriferët.
Dyqani u mbyll përkohësisht, ndërsa më pas rifilloi shërbimin për klientët.
Në ishullin Öland, temperatura e ngrirësit arrin 55°C
Një tjetër rast i rëndë u regjistrua në Böda, në ishullin suedez Öland.
Pronari i dyqanit ICA, Mats Olsson, deklaroi për SVT se kur mbërriti në supermarket gjeti një pellg uji në dysheme.
Sipas tij, ngrirësi kishte arritur në 55 gradë Celsius, pasi sistemi ishte kaluar në modalitetin e shkrirjes.
Kjo është temperatura më e lartë e raportuar në materialet e shqyrtuara për valën e sulmeve të nëntorit.
Në Sankt Olof, drejtori i një tjetër dyqani ICA, Dennis Vidal, deklaroi se punonjësit po zbraznin frigoriferët dhe ngrirësit.
“Për momentin po zbrazim ngrirësit. Nuk kemi shumë gjëra të tjera për të bërë. Ata kanë filluar të ftohen përsëri, por gjithçka është shkatërruar”, tha ai.
Edhe në Hammenhög, drejtuesja e supermarketit Hanna Lindén e përshkroi incidentin si shqetësues dhe të vështirë për t’u kuptuar.
Sipas SVT-së, dyqane të prekura u identifikuan në Skåne, Öland, Värmland dhe Stokholm, si dhe në zona të tjera të Suedisë.
Në Stokholm, sulmi zbulohet tri orë e gjysmë pas ndërhyrjes
Në supermarketin ICA Baronen, në rrugën Odengatan të Stokholmit, ndërhyrja dyshohet se filloi rreth orës 02:00 të mëngjesit të së hënës.
Punonjësit e konstatuan problemin vetëm rreth orës 05:30.
Menaxherja e shitjeve, Engla Ingwall, deklaroi për Reuters se temperaturat në ngrirës ishin rritur deri në 50 gradë.
“Ka pasur një sulm kibernetik dhe të gjithë ngrirësit tanë kanë arritur 50 gradë Celsius. Gjithçka është shkatërruar”, tha ajo.
Në hyrje të supermarketit u vendos një njoftim që informonte klientët për ndërprerjen e funksionimit të ngrirësve.
Zinxhiri ICA konfirmoi se ishte prekur një numër i kufizuar dyqanesh, të cilat përdornin sisteme të jashtme të kontrollit të ftohjes, jashtë rrjetit qendror informatik të kompanisë.
ICA nuk e konfirmoi përfundimisht natyrën kibernetike të çdo incidenti të raportuar në dyqanet e saj.
Coop konfirmon shtatë dyqane, përfshihet edhe Axfood
Zinxhiri suedez Coop, që ka rreth 800 dyqane, konfirmoi për BBC-në dhe Reuters se shtatë dyqane ishin prekur nga ndërhyrjet.
Raportimet fillestare të disa mediave suedeze përmendnin gjashtë dyqane, kryesisht në zonën e Gävles, ndërsa bilanci i mëvonshëm i kompanisë ishte shtatë.
Coop i përshkroi incidentet si manipulim të paautorizuar të sistemeve të ftohjes dhe njoftoi se situata ishte vënë nën kontroll.
Ndërkohë, grupi Axfood raportoi ndikim në veprimtarinë e shpërndarjes së ushqimeve në Göteborg.
Sipas raportimeve të medias suedeze EFN, problemi preku një depo për dërgesat në shtëpi në Västra Frölunda, e cila përdorte një furnizues të jashtëm të teknologjisë së ftohjes.
Kjo ndikoi në dërgesat e porosive të bëra përmes rrjeteve Hemköp dhe Willys, ndërsa dyqanet fizike të këtyre rrjeteve nuk u raportuan si të prekura drejtpërdrejt nga i njëjti incident.
Qendra Kombëtare e Sigurisë Kibernetike e Suedisë, pranë agjencisë FRA, u përfshi në monitorimin e rasteve.
Drejtuesi i saj, John Billow, konfirmoi për SVT se institucioni po mbante kontakte me bizneset e prekura, po grumbullonte informacione dhe po ofronte mbështetje teknike.
<WritingBlock id=”69428″ variant=”document”>## Belgjikë: Dhjetëra supermarkete goditen, alarmi jepet në orën 04:00
Belgjika ishte ndër vendet më të prekura nga vala e sulmeve të 2 nëntorit.
Sipas transmetuesit publik belg VRT NWS, kompania Delhaize lëshoi rreth orës 04:00 të mëngjesit një paralajmërim për rritje të pazakonta të temperaturave në sistemet e ftohjes.
Në disa frigoriferë dhe ngrirës temperaturat arritën në 15 gradë Celsius, duke detyruar dyqanet të kontrollonin sigurinë e produkteve ushqimore.
Rreth 40 dyqane Delhaize raportuan probleme në Flandër dhe Valoni.
Ndër pikat e identifikuara nga VRT NWS ishin dyqanet në Boortmeerbeek dhe Sint-Truiden, si dhe pikat Proxy Delhaize në Grootzand të Dendermondes, Sint-Amandsberg, Hoepertingen dhe Kouter të Gentit.
Probleme u regjistruan gjithashtu në një dyqan Delhaize në Overijse, sipas televizionit RTL Info.
Zinxhiri Carrefour Belgium konfirmoi se sistemet e ftohjes në 15 nga rreth 700 dyqanet e tij ishin prekur.
Zëdhënësi Mich Vergauwen deklaroi se incidenti ishte një sulm kibernetik.
“Është një sulm kibernetik, nuk ka asnjë arsye tjetër”, tha ai.
Carrefour sqaroi se asnjë nga hipermarketet e tij nuk ishte prekur dhe se problemet lidheshin kryesisht me një numër të kufizuar pajisjesh frigoriferike.
Të gjitha dyqanet vazhduan të qëndronin të hapura.
Edhe Colruyt Group konfirmoi ndërhyrje në sistemet e ftohjes të pesë dyqaneve Spar, të administruara përmes franshizës.
Ndërkohë, rreth 15 dyqane Intermarché raportuan probleme teknike. Kompania nuk konfirmoi se çdo problem kishte origjinë kibernetike.
Një zëdhënës i Intermarché shpjegoi se në disa raste ishte prekur vetëm një frigorifer, ndaj ndikimi kishte qenë relativisht i kufizuar.
Sipas raportimit të Euronews, numri i pikave të prekura në Belgjikë arriti në rreth 75, përfshirë një dyqan të kompanisë IKEA në Mons.
IKEA konfirmoi se ndërhyrja kishte shkaktuar rritje të temperaturës në ngrirësit e dyqanit. Kompania sqaroi se kjo njësi përdorte një furnizues të ndryshëm të shërbimeve frigoriferike nga dyqanet e tjera IKEA në Belgjikë.
Tre biznese belge raportojnë të paktën 175.000 euro dëme
Pasojat financiare të sulmeve u bënë veçanërisht të dukshme në disa biznese belge.
Në Hoeilaart, drejtuesi i një supermarketi Delhaize deklaroi për gazetën Het Laatste Nieuws se produkte ushqimore me vlerë rreth 100.000 euro ishin dëmtuar.
Sipas tij, kjo shumë nuk përfshinte humbjet shtesë nga mbyllja e përkohshme e dyqanit.
Në Hoepertingen, në komunën Tongeren-Borgloon, një tjetër supermarket Proxy Delhaize raportoi dëme prej të paktën 60.000 eurosh.
Në Hove, pranë Antwerpit, kompania e mishit De Laet & Van Haver u detyrua të asgjësonte produkte me vlerë rreth 15.000 euro.
Pronari i biznesit, Luc De Laet, deklaroi për Reuters se ishte zgjuar në orën 03:30, pasi një punonjës e kishte telefonuar për problemet me frigoriferët.
Kur mbërriti në dyqan, ai konstatoi se temperatura kishte arritur deri në 18 gradë Celsius.
“Është shumë e frikshme. Ata po hakojnë sistemin që regjistron temperaturën dhe mund ta programojnë atë nga distanca”, deklaroi De Laet.
Ai shprehu dyshimin se autorët synonin destabilizimin e ekonomive evropiane, por ky është vlerësimi i tij personal dhe jo një përfundim i hetimeve.
“Kam vetëm dy fjalë për ta: Zgjohuni, ju lutem, sepse diçka po ndodh”, shtoi ai.
Vetëm këto tri biznese raportuan së bashku të paktën 175.000 euro dëme, pa përfshirë humbjet e dhjetëra dyqaneve të tjera.
Në disa raste, ndërhyrja e shpejtë e teknikëve kufizoi dëmet.
Në një dyqan Proxy Delhaize në zonën e Dendermondes, drejtuesit arritën ta rikthenin sistemin e ftohjes brenda një kohe të shkurtër pasi morën sinjalizimin gjatë natës.
Megjithatë, në dyqane të tjera, produktet u hoqën nga shitja edhe pasi frigoriferët nisën të funksiononin përsëri, sepse duhej të kontrollohej nëse ishte ruajtur temperatura e sigurt e ushqimeve.
Luksemburg: Katër dyqane Delhaize të prekura, furnizimet nuk ndërpriten
Në Luksemburg, katër supermarkete të rrjetit belg Delhaize u prekën nga incidenti.
Kompania e konfirmoi lajmin për portalin L’essentiel, duke e përshkruar si një problem informatik që kishte ndikuar në sistemet e ftohjes.
“Morëm menjëherë masat e nevojshme për t’i mbajtur dyqanet tona në funksionim dhe për t’u mundësuar klientëve të vazhdojnë blerjet normalisht”, deklaroi kompania.
Delhaize konfirmoi se në dyqanet e prekura asortimenti i produkteve të freskëta dhe të ngrira ishte përkohësisht i kufizuar.
Megjithatë, qendrat e shpërndarjes dhe furnizimet vazhduan të funksiononin normalisht.
Kompania nuk publikoi një bilanc financiar të dëmeve në katër dyqanet luksemburgase dhe as identitetin e të gjitha pikave të prekura.
Për arsye parandaluese, u morën edhe masa për mbrojtjen e sistemeve të porositjes.
Irlandë: Preken 13 supermarkete SuperValu, problemi zgjidhet plotësisht
Në Irlandë, incidenti preku sistemet e ftohjes në 13 supermarkete SuperValu.
Pronari i zinxhirit, Musgrave Group, konfirmoi se ndërhyrja ishte kufizuar në një model të caktuar pajisjesh frigoriferike.
Sipas kompanisë, sistemet e monitorimit kishin identifikuar problemin dhe ishin ndërmarrë menjëherë masa.
Si masë paraprake, produktet e ftohta dhe të ngrira u hoqën nga shitja, ndërsa produktet e tjera vazhduan të ishin të disponueshme.
Disa dyqane, përfshirë SuperValu në Bray, në kontenë Wicklow, nuk u hapën në orarin e zakonshëm gjatë së hënës.
Ndër dyqanet e prekura ishin edhe ato në Lucan, Blanchardstown dhe Ranelagh të Dublinit, si dhe një supermarket në Waterford.
Megjithatë, deri të hënën në mbrëmje, 2 nëntor, Musgrave konfirmoi për transmetuesin publik RTÉ se problemi ishte zgjidhur plotësisht.
“Të gjitha dyqanet tani funksionojnë normalisht”, njoftoi kompania.
Ajo shtoi se procesi i rifurnizimit me produkte të ftohta dhe të ngrira po vazhdonte.
Musgrave theksoi se klientët mund të ishin të sigurt se produktet që ndodheshin në shitje ishin ruajtur në temperatura të përshtatshme.
Për situatën u informua edhe ministri irlandez i Drejtësisë, Jim O’Callaghan, ndërsa Qendra Kombëtare e Sigurisë Kibernetike monitoroi zhvillimet.
Holandë: Të paktën 17 biznese të prekura, Danfoss flet për fjalëkalime të paracaktuara
Në Holandë, prodhuesi danez Danfoss konfirmoi për transmetuesin publik NOS se sistemet e ftohjes të të paktën 17 kompanive ishin prekur.
Ndër to ishin kryesisht kasapë dhe dyqane të vogla ushqimore.
Sipas agjencisë EFE, në një magazinë ushqimesh të ngrira temperatura u rrit nga rreth minus 20 në minus 10 gradë Celsius.
Danfoss deklaroi se një pjesë e sistemeve të prekura nuk ndodheshin në rrjete të mbrojtura dhe përdornin ende fjalëkalime të paracaktuara.
Kompania kishte paralajmëruar klientët gjatë tetorit dhe u kishte rekomanduar të shkëputnin pajisjet nga interneti ose të lejonin qasjen vetëm përmes lidhjeve të sigurta.
Sipas Danfoss, ndjekja e këtyre rekomandimeve mund t’i kishte parandaluar disa nga incidentet.
Në një zhvillim të veçantë, grupi Ahold Delhaize, pronar i rrjeteve Delhaize dhe Albert Heijn, kishte zbuluar aktivitet të dyshimtë në infrastrukturën e tij informatike gjatë tetorit dhe kishte njoftuar policinë holandeze.
Megjithatë, nuk është konfirmuar lidhje ndërmjet atij incidenti dhe sulmeve të fundit ndaj sistemeve të ftohjes.
Estoni: Ndërhyrja ndalet brenda pak minutash, shmangen dëmet e mëdha
Në Estoni, një supermarket i zinxhirit Selver raportoi ndërhyrje në sistemin elektronik të kontrollit të ftohjes.
Sipas transmetuesit publik ERR, një person i paautorizuar kishte arritur të hynte në kompjuterin që kontrollonte pajisjet frigoriferike.
Jann Mutso, drejtor ekzekutiv i kompanisë së teknologjisë së ftohjes Kitman Coldtech, konfirmoi incidentin.
Ai shpjegoi se ndërhyrja ishte identifikuar dhe ndalur brenda një kohe shumë të shkurtër, afërsisht dhjetë minutash.
Sipas raportimeve teknike, temperatura e produkteve në rastin estonez u rrit vetëm me rreth 2–3 gradë, duke shmangur dëme të konsiderueshme.
Ky detaj është i rëndësishëm për të dalluar temperaturën e programuar në sistem nga temperatura që produktet ushqimore arrijnë realisht gjatë një ndërhyrjeje.
Megjithatë, autoritetet nuk kanë përcaktuar nëse sulmuesit që goditën supermarketin estonez janë të njëjtët që qëndrojnë pas incidenteve në vendet e tjera.
Finlandë: Probleme në dyqanet e grupit Kesko
Në Finlandë, disa dyqane të vogla të grupit Kesko, i njohur për rrjetin K Group, raportuan temperatura të pazakonta në sistemet e ftohjes.
Sipas gazetës Helsingin Sanomat, specialistët e sigurisë së kompanisë nisën hetimet për të përcaktuar shkakun.
Drejtuesit e Kesko nuk e përjashtuan mundësinë e një ndërhyrjeje kibernetike.
Megjithatë, deri në raportimet e 3 nëntorit, nuk ishte konfirmuar përfundimisht se të gjitha problemet teknike në dyqanet finlandeze ishin rezultat i sulmeve.
Portugali: Shtatë dyqane Intermarché raportojnë incidente
Në Portugali, grupi Os Mosqueteiros, që operon rrjetin Intermarché, konfirmoi probleme në sistemet e ftohjes të shtatë dyqaneve.
Rastet u përfshinë në raportimet ndërkombëtare të mediave të specializuara për sigurinë kibernetike, përfshirë SecurityWeek dhe The Hacker News.
Raportimet nuk ofruan një bilanc të plotë të produkteve të dëmtuara apo të humbjeve financiare në shtatë dyqanet portugeze.
Po ashtu, nuk u publikuan hollësi të mjaftueshme për të përcaktuar nëse ndërhyrjet ishin realizuar përmes të njëjtit mekanizëm si në Belgjikë dhe Suedi.
Itali: Raportohen incidente në të paktën katër dyqane Coop në Sicili
Në Itali, operatori i disa supermarketeve të rrjetit Coop në Sicili raportoi probleme me sistemet e ftohjes.
Sipas mediave të specializuara, incidentet prekën të paktën katër dyqane.
Operatori përkatës njoftoi autoritetet italiane të sigurisë kibernetike.
Në raportimet e disponueshme deri më 3 nëntor nuk ishte publikuar një bilanc përfundimtar i dëmeve apo një shpjegim teknik i verifikuar për mënyrën e ndërhyrjes.
Për këtë arsye, rastet italiane duhen dalluar nga incidentet e konfirmuara me më shumë hollësi në Belgjikë, Suedi dhe Irlandë.
Si funksionuan sulmet: Frigoriferët morën urdhër të ngrohen në vend që të ftohen
Një nga karakteristikat më të rëndësishme të këtyre incidenteve është se shumë pajisje nuk u fikën thjesht, por parametrat e tyre të funksionimit u ndryshuan nga distanca.
Sistemet industriale të ftohjes përdorin kontrollues elektronikë për të menaxhuar temperaturën, kompresorët, ventilatorët dhe ciklet e shkrirjes së akullit.
Për qëllime mirëmbajtjeje, shumë prej tyre mund të monitorohen dhe kontrollohen nga kompani të jashtme përmes internetit.
Stephan Moelans, drejtor ekzekutiv i kompanisë belge Sabcobel, konfirmoi për agjencinë Belga se në incidentet belge sulmuesit kishin aktivizuar modalitetin e shkrirjes së avulluesve.
Ky funksion është pjesë normale e punës së frigoriferëve industrialë, por aktivizimi i zgjatur ose i paautorizuar mund të shkaktojë ngrohjen e pajisjeve.
Kiran Cluckers, specialist nga kompania belge Airclima, shpjegoi për VRT NWS se ngrirësit kanë elemente ftohëse, por edhe komponentë elektrikë që përdoren për shkrirjen e akullit.
“Nëse çaktivizohen elementet e ftohjes dhe elementet e shkrirjes lihen të funksionojnë vazhdimisht, në kombinim me ventilatorët, temperatura mund të arrijë lehtësisht në 30 ose 40 gradë”, shpjegoi ai.
Në disa incidente u raportuan parametra edhe më të lartë, përfshirë 50 gradë në Sjöbo dhe 55 gradë në Böda të Suedisë.
Si mund të hyjnë sulmuesit në sistemet e kontrollit?
Patrick Hauspie, ekspert i sigurisë kibernetike pranë agjencisë flamande VLAIO, shpjegoi për VRT NWS se shumë sisteme frigoriferike administrohen nga kompani të jashtme të mirëmbajtjes.
Këto kompani mund të kontrollojnë temperaturat, të kryejnë përditësime dhe të reagojnë ndaj alarmeve teknike pa shkuar fizikisht në dyqan.
Megjithatë, nëse një person i paautorizuar arrin të marrë kredencialet e një llogarie administrative, ai mund të fitojë mundësi për ndryshimin e parametrave.
“Nëse arrin të marrësh fjalëkalimin e administratorit që kryen mirëmbajtjen, mund të bësh shumë gjëra të dëmshme”, shpjegoi Hauspie.
Sipas tij, disa sisteme përdorin ende fjalëkalime të paracaktuara ose të pandryshuara.
Mundësi të tjera teknike përfshijnë pajisje të ekspozuara drejtpërdrejt në internet, softuer të papërditësuar dhe llogari të komprometuara të operatorëve të mirëmbajtjes.
Megjithatë, këto janë mënyra të mundshme depërtimi. Nuk është provuar se në çdo incident të nëntorit është përdorur i njëjti mekanizëm.
Drejtuesi i Sabcobel ka deklaruar se në rastet belge sulmuesit kishin hyrë në sistemet e dyqaneve individuale, jo domosdoshmërisht në infrastrukturën qendrore të kompanive të mirëmbajtjes.
Prandaj, fakti që shumë dyqane përdorin teknologji të ngjashme nuk provon automatikisht komprometimin e një sistemi të vetëm qendror.
Danfoss, Copeland dhe Dixell: Paralajmërimi zyrtar i Francës
Vëmendja e hetimeve është përqendruar te disa familje kontrolluesish të sistemeve industriale të ftohjes.
Pas sulmeve të 12 tetorit në Francë, CERT-FR, ekipi kombëtar francez i reagimit ndaj incidenteve kibernetike, publikoi paralajmërimin zyrtar CERTFR-2026-ALE-012.
Dokumenti, i publikuar fillimisht më 12 tetor dhe i përditësuar më 13 dhe 16 tetor 2026, konfirmon komprometime të shumta të kontrolluesve të ftohjes.
Në paralajmërim përmenden pajisjet:
- Danfoss, seritë AK-SM dhe AK-SC;
- Copeland xweb;
- Dixell xweb.
Ndër modelet e vjetra të përmendura në raportimet teknike janë Danfoss AK-SM 800 dhe AK-SC 355.
Autoriteti francez theksoi se ekspozimi i ndërfaqeve të administrimit drejtpërdrejt në internet bie ndesh me praktikat e rekomanduara të sigurisë.
CERT-FR rekomandoi ndërprerjen e qasjes së drejtpërdrejtë nga interneti, kontrollin e parametrave të pajisjeve dhe rikthimin e lidhjeve vetëm përmes rrjeteve të sigurta, përfshirë VPN.
Për pajisjet Danfoss rekomandohen gjithashtu përditësimi i softuerit të brendshëm, aktivizimi i nivelit më të rreptë të sigurisë dhe ndryshimi i fjalëkalimeve të paracaktuara.
Paralajmërimi përmban edhe një vërejtje të rëndësishme: rikthimi i një pajisjeje në gjendjen e fabrikës nuk mjafton nëse ajo mbetet e ekspozuar në internet dhe nuk merr më përditësime sigurie.
Në këto kushte, pajisja mund të komprometohet përsëri.
Dokumenti francez paralajmëroi se fushatat e sulmeve kundër këtyre sistemeve mund të vazhdojnë.
Përsëritja e incidenteve në nëntor tregoi rëndësinë e këtij paralajmërimi.
Jo të gjitha pajisjet e prekura ishin Danfoss
Megjithëse produktet Danfoss u përmendën në shumë raportime, nuk duhet të krijohet përshtypja se të gjitha incidentet kishin të njëjtin prodhues.
Sipas informacioneve të përcjella nga NOS, biznesi belg De Laet & Van Haver përdorte sisteme Copeland në disa nga pikat e prekura.
Në Irlandë, kompania Musgrave konfirmoi se problemi kishte prekur një model specifik të pajisjeve frigoriferike, por nuk publikoi emrin e prodhuesit.
Në Luksemburg, modeli i saktë i pajisjeve të prekura nuk ishte bërë publik.
Këto dallime tregojnë se dobësitë e sistemeve të ftohjes nuk mund t’i atribuohen automatikisht një prodhuesi të vetëm.
Franca: Sulmi i 12 tetorit shkaktoi miliona euro dëme
Vala e nëntorit vjen pas një sulmi të madh që goditi Francën gjatë natës ndërmjet 11 dhe 12 tetorit 2026.
Atëherë, hakerët manipuluan nga distanca sistemet e ftohjes në qindra supermarkete dhe biznese ushqimore.
Ndër rrjetet e prekura përmendeshin E.Leclerc, Intermarché, Carrefour, Monoprix dhe Coopérative U.
Sipas raportimeve që iu referuan autoriteteve franceze, deri në 700 pika shitjeje mund të ishin prekur.
Në disa pajisje, temperaturat e raportuara arritën në 50 gradë Celsius ose më shumë.
Incidentet shkaktuan asgjësimin e sasive të mëdha të produkteve ushqimore, ndërsa në disa vende u raportuan edhe zjarre të lidhura me mbinxehjen e pajisjeve.
Dëmet financiare u vlerësuan në miliona euro.
Drejtori i Coopérative U, Dominique Schelcher, e përshkroi sulmin ndaj sistemeve që ruajnë ushqimet si një zhvillim të paprecedentë dhe të papranueshëm.
Megjithëse sulmet e tetorit dhe nëntorit kanë ngjashmëri teknike, ende nuk është vërtetuar se janë kryer nga të njëjtët autorë.
SHBA: Hetohen problemet e frigoriferëve në baza ushtarake
Një tjetër zhvillim i raportuar nga BBC dhe Axios lidhet me hetimet në Shtetet e Bashkuara të Amerikës.
Autoritetet amerikane po shqyrtojnë problemet që u regjistruan gjatë gushtit 2026 në sistemet e ftohjes të disa bazave ushtarake amerikane.
Sipas Axios, hetimet përfshijnë probleme në frigoriferë dhe ngrirës të të paktën gjashtë pikave të furnizimit ushqimor të lidhura me bazat ushtarake.
Autoritetet amerikane po bashkëpunojnë me homologët francezë për të shqyrtuar nëse incidentet mund të kenë lidhje.
Megjithatë, nuk është konfirmuar se problemet në bazat ushtarake amerikane janë shkaktuar nga sulme kibernetike.
Gjithashtu, nuk ka prova publike që të lidhin drejtpërdrejt rastet amerikane me sulmet ndaj supermarketeve evropiane.
Kur ushqimet duhet të hiqen nga shitja?
Rritja e temperaturave në frigoriferë nuk nënkupton automatikisht se çdo produkt është prishur, por supermarketet janë të detyruara të kontrollojnë kushtet e ruajtjes.
Hélène Bonte, përfaqësuese e Agjencisë Federale Belge për Sigurinë e Zinxhirit Ushqimor (FAVV), shpjegoi për VRT NWS se për shumë produkte të ftohta zbatohet kufiri maksimal prej 7 gradësh Celsius.
Për ushqime më të ndjeshme, si mishi dhe peshku, kufiri mund të jetë 4 gradë Celsius, sipas kategorisë së produktit.
Për produktet e ngrira, temperatura e kërkuar është zakonisht minus 18 gradë Celsius.
Në rastin e produkteve të ngrira, vlerësimi bëhet duke marrë parasysh temperaturën në brendësi të produktit, jo vetëm temperaturën e ajrit në ngrirës.
Për këtë arsye, një ndërhyrje e zbuluar brenda pak minutash mund të ketë pasoja shumë më të kufizuara se një problem që vazhdon për disa orë.
Kur dyqanet nuk mund të garantojnë se produktet janë ruajtur brenda kufijve të përcaktuar, ato duhet t’i largojnë nga shitja.
Kjo shpjegon pse sasi të mëdha ushqimesh u asgjësuan edhe në dyqanet ku frigoriferët u riparuan brenda së njëjtës ditë.
Përse sulmuesit shënjestrojnë supermarketet?
Tom Hegel, studiues në kompaninë e sigurisë kibernetike SentinelOne, shpjegoi për Reuters se rrjetet e supermarketeve përdorin një numër të madh pajisjesh elektronike të lidhura me sisteme informatike.
Këto përfshijnë kontrolluesit e frigoriferëve, sistemet e menaxhimit të ndërtesave, pajisjet e kontrollit të hyrjeve dhe terminalet e pagesave.
Sipas tij, sektori ushqimor është veçanërisht i ndjeshëm, sepse produktet mund të prishen brenda pak orësh dhe marzhet e fitimit janë relativisht të ulëta.
Një sulm ndaj sistemeve të ftohjes mund të shkaktojë dëme financiare edhe pa ndërprerë sistemet e pagesave ose funksionimin e plotë të supermarketit.
Për sulmuesit, kjo mund të krijojë mundësi shantazhi, presioni ekonomik ose sabotimi.
Megjithatë, motivi konkret i incidenteve të fundit nuk është përcaktuar.
Ekspertët paralajmërojnë për shantazh dhe kërcënime hibride
Patrick Hauspie, nga VLAIO, shpjegoi për VRT NWS se sulmet kibernetike kryhen shpesh për përfitime financiare.
Në një skenar të tillë, sulmuesit mund t’i vendosin bizneset nën presion duke kërcënuar se do të vazhdojnë ndërhyrjet nëse nuk paguhen.
Por Hauspie përmendi edhe mundësinë e sulmeve që synojnë destabilizimin e ekonomisë ose krijimin e pasigurisë në shoqëri.
Këto mund të përfshihen në kategorinë e kërcënimeve hibride.
Megjithatë, deri më 3 nëntor nuk ishte bërë publike ndonjë kërkesë konkrete për shpërblim nga autorët e sulmeve.
Ekspertët theksojnë se mungesa e kërkesave financiare mund të jetë një tregues që meriton hetim, por nuk provon automatikisht se bëhet fjalë për sabotim shtetëror.
Asnjë autoritet nuk ka paraqitur prova publike që t’ia atribuojë sulmet Rusisë apo ndonjë shteti tjetër.
Eksperti irlandez: Rreziku i shndërrimit të ushqimit në armë
Conor Flynn, ekspert i sigurisë kibernetike dhe drejtues i zgjidhjeve të sigurisë në kompaninë Waystone, e përshkroi zhvillimin si një formë të mundshme të “shndërrimit të ushqimit në armë”.
Në një intervistë për RTÉ, ai paralajmëroi se objektiva të ardhshëm mund të jenë jo vetëm supermarketet, por edhe magazinat e mëdha të shpërndarjes, rezervat ushqimore të emergjencës dhe infrastrukturat që mbështesin sigurinë ushqimore.
Ai kujtoi se teknologjia operative është shënjestruar edhe në sektorë të tjerë, përfshirë furnizimin me ujë, kanalizimet, energjinë elektrike, gazin dhe naftën.
Sipas tij, kompanitë duhet të kontrollojnë jo vetëm sistemet e tyre, por edhe sigurinë e pajisjeve dhe shërbimeve të siguruara nga furnizuesit e jashtëm.
Flynn përmendi direktivën evropiane NIS2 si një nga instrumentet e rëndësishme për forcimin e sigurisë së infrastrukturës dhe zinxhirëve të furnizimit.
Komisioni Evropian: Siguria e furnizimit me ushqime është pjesë e sigurisë evropiane
Komisioneri Evropian për Bujqësinë dhe Ushqimin, Christophe Hansen, reagoi ndaj valës së incidenteve, duke shprehur shqetësim për përsëritjen e tyre.
Ai i përshkroi sulmet si ndërhyrje të qëllimshme që dëmtojnë zinxhirët e furnizimit dhe besimin e konsumatorëve.
“Përsëritja e këtyre sulmeve kibernetike është thellësisht shqetësuese”, deklaroi Hansen.
Megjithatë, ai theksoi se siguria e përgjithshme e furnizimit me ushqime në Bashkimin Evropian nuk është aktualisht e rrezikuar.
Një zëdhënës i Komisionit Evropian deklaroi për RTÉ se raftet e zbrazëta në supermarketet e prekura tregojnë sa e rëndësishme është mbrojtja e sistemit ushqimor.
“Këto incidente tregojnë se sulmet kibernetike mund të ndërpresin shërbimet, të ndikojnë te bizneset dhe të kenë pasoja të drejtpërdrejta në jetën e përditshme të qytetarëve”, tha zëdhënësi.
Komisioni Evropian përmendi disa instrumente ligjore për forcimin e sigurisë kibernetike, përfshirë Aktin për Reziliencën Kibernetike, Aktin për Solidaritetin Kibernetik dhe direktivën NIS2.
Prokuroria belge hap hetim penal, autoritetet e vendeve të tjera bashkëpunojnë
Prokuroria Federale e Belgjikës ka hapur hetim penal për incidentet, sipas konfirmimit të raportuar nga VRT NWS dhe Euronews.
Edhe Qendra për Sigurinë Kibernetike e Belgjikës (CCB) konfirmoi se po ndiqte situatën.
Zëdhënësja Katrien Eggers deklaroi se nuk kishte informacione të konfirmuara për identitetin e autorëve.
Ajo paralajmëroi se identifikimi i tyre mund të jetë shumë i vështirë.
Në Suedi, Qendra Kombëtare e Sigurisë Kibernetike po shkëmben informacione me institucionet partnere.
Në Gjermani, policia rajonale e Bavarisë ka konfirmuar se do të bashkëpunojë me autoritetet e vendeve të tjera.
Edhe Qendra Kombëtare e Sigurisë Kibernetike e Mbretërisë së Bashkuar (NCSC) njoftoi se po punonte me partnerët ndërkombëtarë dhe industrinë për të kuptuar incidentet.
Deri në raportimet e 3 nëntorit, nuk ishin konfirmuar raste të ngjashme në Mbretërinë e Bashkuar.
Paralajmërimet ishin dhënë që në tetor
Një nga çështjet që kanë nxitur kritika është fakti se rreziku ishte identifikuar disa javë përpara valës së re.
Dokumenti i CERT-FR, i publikuar më 12 tetor dhe i përditësuar deri më 16 tetor, paralajmëronte shprehimisht se sulme të tjera kundër sistemeve të ftohjes mund të vazhdonin.
Në Suedi, Fredrik Blix, doktor i sigurisë kibernetike në Universitetin e Stokholmit, kritikoi furnizuesit e pajisjeve për reagimin e pamjaftueshëm.
“Ky është deri diku një dështim i furnizuesve të sistemeve të ftohjes. Ata duhej ta kishin marrë këtë çështje më seriozisht”, deklaroi ai për SVT.
Edhe studiues të tjerë suedezë theksuan se cenueshmëritë e pajisjeve industriale të lidhura me internetin janë të njohura prej kohësh.
Sipas tyre, këto incidente tregojnë nevojën për kontrolle më të forta të sigurisë, veçanërisht në sistemet që ndikojnë drejtpërdrejt në procese fizike.
Megjithatë, sulmet nuk kanë prekur vetëm sisteme të vjetra. Në Alvesta të Suedisë, drejtuesit e një supermarketi ICA thanë se një sistem më i vjetër frigoriferik mund ta kishte ndihmuar dyqanin të shmangte ndërhyrjen.
Kjo tregon se mosha e pajisjes nuk përcakton e vetme nivelin e sigurisë. Rëndësi kanë edhe mënyra e lidhjes me rrjetin, konfigurimi, mirëmbajtja dhe ekspozimi ndaj internetit.
Dëmet financiare dhe bilanci i përkohshëm
Bilanci i përgjithshëm i sulmeve mbetet i paplotë.
Më shumë se 100 dyqane dhe biznese u identifikuan në raportimet e para të Reuters dhe mediave të specializuara, përpara se të përfshiheshin të gjitha rastet e reja.
Në Belgjikë, vetëm tri biznese raportuan dëme prej të paktën 175.000 eurosh.
Në Suedi, një supermarket ICA në Sjöbo vlerësoi se humbjet e mundshme në produkte mund të arrijnë deri në një milion korona.
Në Gjermani, supermarketi Edeka në Reisbach u detyrua të asgjësonte sasi të mëdha ushqimesh, ndërsa probleme u raportuan edhe në disa dyqane të Nordrhein-Westfalenit.
Në Irlandë, 13 dyqane SuperValu u prekën, por Musgrave konfirmoi rikthimin e plotë të funksionimit deri të hënën në mbrëmje.
Në Portugali dhe Itali u raportuan incidente në disa dyqane, por dëmet financiare nuk janë përcaktuar ende.
Në Francë, ku u regjistrua vala e parë më 12 tetor, dëmet u vlerësuan në miliona euro.
Këto shifra nuk përfaqësojnë një bilanc të unifikuar evropian. Ato përfshijnë vlerësime të kompanive, humbje të konfirmuara të produkteve dhe raportime paraprake që mund të ndryshojnë gjatë hetimeve.
Kush qëndron pas sulmeve dhe çfarë mbetet për t’u sqaruar?
Deri më 3 nëntor 2026, asnjë grup nuk ka marrë publikisht përgjegjësinë për valën e sulmeve ndaj frigoriferëve evropianë.
Hetuesit nuk kanë konfirmuar nëse incidentet në vende të ndryshme janë kryer nga të njëjtët autorë.
Ende mbeten pa përgjigje disa çështje themelore: nëse sulmuesit kanë përdorur kredenciale të komprometuara, dobësi në softuer, pajisje të ekspozuara në internet ose kombinime të këtyre metodave; nëse sulmet e tetorit dhe nëntorit janë të lidhura; dhe nëse motivi ishte financiar, sabotues apo tjetër.
Një tjetër çështje është nëse kompanitë e prekura kishin zbatuar paralajmërimet e publikuara pas sulmeve franceze.
Pavarësisht dëmeve, nuk ka të dhëna që të tregojnë se furnizimi i përgjithshëm me ushqime në Evropë është ndërprerë ose se ka mungesa të përhapura të produkteve ushqimore.
Incidentet kanë prekur një pjesë të kufizuar të dyqaneve të secilit rrjet dhe në shumë raste furnizimet kanë vazhduar normalisht.
Megjithatë, përsëritja e sulmeve brenda tri javësh ka treguar se infrastruktura ushqimore mund të pësojë dëme të konsiderueshme edhe kur sistemet e pagesave, magazinat qendrore dhe rrjetet kryesore informatike vazhdojnë të funksionojnë.
Nga Franca në tetor deri te Gjermania, Suedia, Belgjika dhe vendet e tjera në nëntor, sulmet kanë nxjerrë në pah një cenueshmëri të përbashkët të ekonomisë moderne: pajisjet që ruajnë ushqimet varen gjithnjë e më shumë nga sisteme digjitale, ndërsa ndërhyrja në këto sisteme mund të shkaktojë shkatërrimin e produkteve brenda disa orësh.
Për autoritetet evropiane, sfida nuk është vetëm identifikimi i autorëve të incidenteve aktuale, por edhe mbrojtja e sistemeve të ftohjes dhe e infrastrukturave të tjera të rëndësishme përpara se ndërhyrje të ngjashme të shkaktojnë dëme edhe më të mëdha.
(BBC, Associated Press, AFP, dpa, SVT, VRT NWS, RTÉ, NOS, EFE, Euronews, SecurityWeek, The Hacker News, The Guardian, The Independent, Bayerischer Rundfunk, WDR, Deutschlandfunk, Tagesschau, L’essentiel, Belga, ERR, Helsingin Sanomat, Axios, CERT-FR, 12 tetor–3 nëntor 2026)